Cómo Saber si Mi Ordenador Está Infectado o Controlado a Distancia
Ordenador
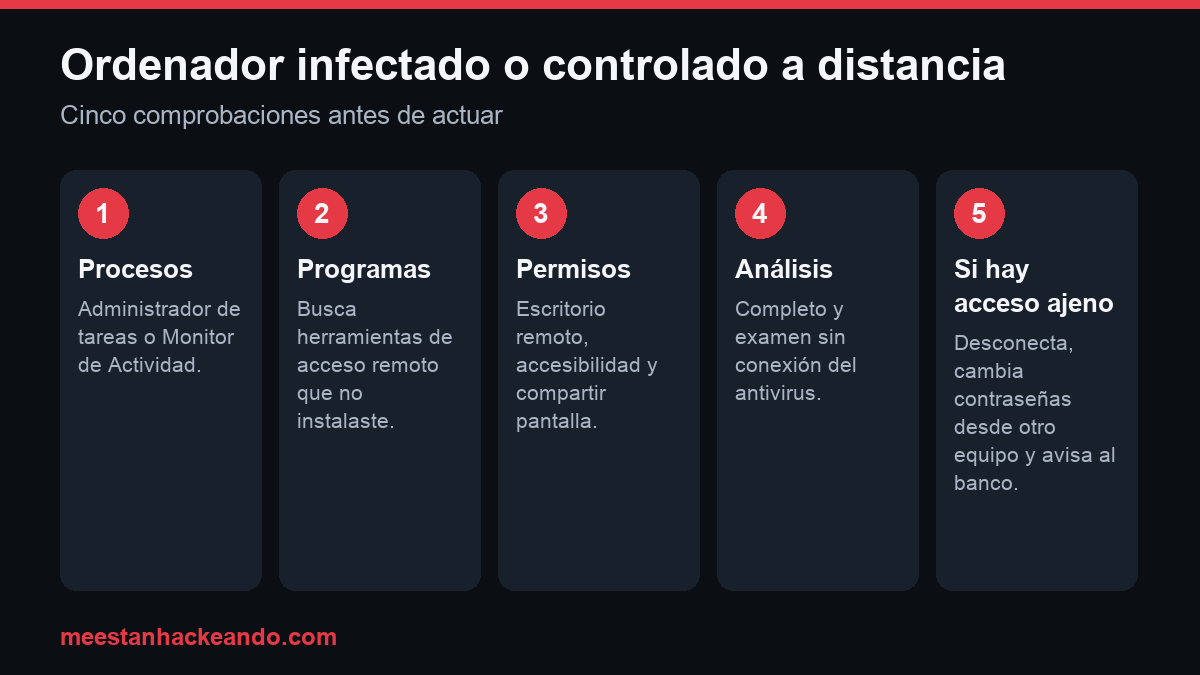
Respuesta corta: Para saber si tu ordenador está infectado o controlado a distancia, revisa el Administrador de tareas o el Monitor de Actividad, los programas instalados (sobre todo de acceso remoto que no instalaste), los programas de inicio y los permisos del sistema, y haz un análisis completo con el antivirus. Si alguien tuvo acceso remoto, desconecta el equipo de internet y cambia tus contraseñas desde otro dispositivo.
Un cursor que se mueve solo, un antivirus que se desactiva, ventanas que piden llamar a un «soporte técnico» o archivos que no reconoces pueden tener causas inofensivas, pero también pueden indicar que el ordenador está infectado o que alguien lo controla a distancia. Esta guía explica cómo distinguirlo, qué comprobar en Windows y en Mac y qué hacer si confirmas que hay un acceso ajeno.
Señales de que tu ordenador está infectado o controlado a distancia
- El cursor se mueve, hace clic o escribe sin que lo toques.
- Programas que se abren y cierran solos, o ventanas que aparecen sin motivo.
- El antivirus aparece desactivado repetidamente, o las alertas de seguridad desaparecen.
- El equipo va mucho más lento, el ventilador se activa sin hacer nada o el uso de red es alto sin descargas en curso.
- Aparecen archivos, capturas o programas que no recuerdas haber creado o instalado.
- La luz de la cámara se enciende sin una videollamada.
- Recibes avisos emergentes que dicen que tu equipo está infectado y te piden llamar a un número.
Explicaciones habituales que no son un ataque
Un ratón o un panel táctil defectuoso, la suciedad en el sensor, la batería baja de un ratón inalámbrico, una actualización en segundo plano, copias de seguridad programadas o una persona de casa usando el equipo explican muchos de estos síntomas. Antes de pensar en lo peor, descártalos: prueba con otro ratón, mira si hay actualizaciones o tareas en curso y pregunta a quien convive contigo.
Cómo comprobarlo paso a paso
| Comprobación | Windows | Mac |
|---|---|---|
| Procesos y consumo | Administrador de tareas (Ctrl + Mayús + Esc): busca procesos desconocidos con mucho consumo de CPU o de red. | Monitor de Actividad: ordena por CPU y por red y busca procesos que no reconozcas. |
| Programas instalados | Configuración > Aplicaciones: busca programas de acceso remoto (por ejemplo AnyDesk o TeamViewer) que no instalaste. | Carpeta Aplicaciones y Ajustes del Sistema > General > Elementos de inicio de sesión. |
| Permisos y acceso remoto | Configuración > Sistema > Escritorio remoto: debe estar desactivado si no lo usas. | Ajustes del Sistema > Privacidad y seguridad (Accesibilidad, Grabación de pantalla) y General > Compartir. |
| Análisis de seguridad | Seguridad de Windows > Protección antivirus y contra amenazas: análisis completo y examen sin conexión de Microsoft Defender. | Analiza con una herramienta de seguridad de confianza y revisa los elementos de inicio. |
| Inicios de sesión | Visor de eventos > Seguridad, evento 4624 (inicios de sesión) para ver fechas y horas. | Información del sistema y registros de acceso; revisa las cuentas de usuario existentes. |
Los nombres de los menús pueden variar según la versión del sistema. Si aparece un programa de acceso remoto que no instalaste, anota su nombre y la fecha antes de desinstalarlo, por si hace falta como prueba.
Qué hacer si confirmas que hay un acceso ajeno
- Desconecta el equipo de internet (wifi y cable) para cortar el acceso.
- Cambia las contraseñas importantes desde otro dispositivo de confianza, empezando por el correo principal y el banco.
- Desinstala el software no autorizado y haz un análisis completo con el antivirus y con un examen sin conexión.
- Revisa las cuentas de usuario del equipo y elimina las que no sean tuyas.
- Avisa al banco si diste datos o acceso remoto a alguien por teléfono, y presenta denuncia si hubo pago o fraude.
- Si quedan dudas, reinstala el sistema tras copiar solo tus archivos personales, sin copiar programas.
Si te llamaron o te salió un aviso de «soporte técnico»
Ningún fabricante ni Microsoft te llamarán ni mostrarán avisos con un teléfono de contacto. Se trata de una estafa conocida: te piden instalar una herramienta de control remoto y pagar por una «reparación». Si ya diste acceso o datos de pago, desconecta el equipo, avisa al banco, cambia las contraseñas y denuncia. En el ejemplo ilustrativo sobre ventanas emergentes de falso soporte técnico se explica cómo suele ocurrir.
Cómo evitar que te infecten el ordenador
- Instala programas solo desde las webs oficiales y desmarca los extras al instalar.
- No uses software pirata ni cracks: suelen traer programas ocultos y desactivar el antivirus.
- Mantén el sistema y el navegador actualizados.
- Usa una cuenta estándar para el día a día, sin permisos de administrador.
- No abras adjuntos de remitentes desconocidos y desconfía de los enlaces que meten prisa.
- Haz copias de seguridad de tus archivos para poder reinstalar sin miedo.
Cuándo pedir ayuda profesional
Si el ordenador tiene datos de trabajo o de clientes, si diste acceso remoto a alguien, si el antivirus vuelve a desactivarse tras limpiar o si no logras identificar qué se instaló, conviene una revisión con alguien con experiencia. En el servicio de securización de cuentas y dispositivos se revisa el ordenador y las cuentas contigo delante, con un precio cerrado de 750 € + IVA por un móvil, WhatsApp, una red social y la wifi del hogar.
Fuentes oficiales y guías relacionadas
Para contrastar lo que explicamos, estas son las fuentes oficiales:
- Soporte técnico de Windows (Microsoft)
- Apple: seguridad de las plataformas
- INCIBE: línea de ayuda en ciberseguridad (017), confidencial
Y otras páginas de este sitio que pueden ayudarte:
- Ejemplo ilustrativo: el cursor se movía solo
- Ejemplo ilustrativo: el antivirus se desactivaba solo
- Hackeo de móvil: qué es, cómo detectarlo y qué hacer
Preguntas frecuentes
¿Puede un virus controlar mi ordenador sin que lo vea?
Sí, si hay software de acceso remoto o malware instalado, puede funcionar en segundo plano sin mostrar nada. Por eso conviene revisar procesos, programas instalados y permisos, y no fiarse solo de que no se vea nada raro.
¿Es suficiente con pasar el antivirus?
Ayuda, pero no es una garantía: algunos programas de acceso remoto son legítimos y no los marca, y el malware puede desactivar el antivirus. La revisión manual de programas y conexiones completa el análisis.
¿Cómo sé si alguien usó mi ordenador cuando no estaba?
En Windows, el Visor de eventos registra los inicios de sesión con fecha y hora. También puedes mirar archivos recientes y el historial del navegador. Compara con las horas en que lo usaste tú.
¿Tengo que formatear el ordenador?
No siempre. Si localizas y eliminas el programa y cambias las contraseñas, puede bastar. Si quedan dudas o diste acceso total a alguien, reinstalar el sistema es lo más seguro.
¿Quieres que lo revisemos contigo?
Si sospechas que te han hackeado el ordenador y no sabes por dónde empezar, podemos revisarlo contigo en remoto, con precio cerrado (750 € + IVA por un móvil, WhatsApp, una red social y la wifi del hogar).